Domain blockstufe.de kaufen?
Wir ziehen mit dem Projekt
blockstufe.de um.
Sind Sie am Kauf der Domain
blockstufe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain blockstufe.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
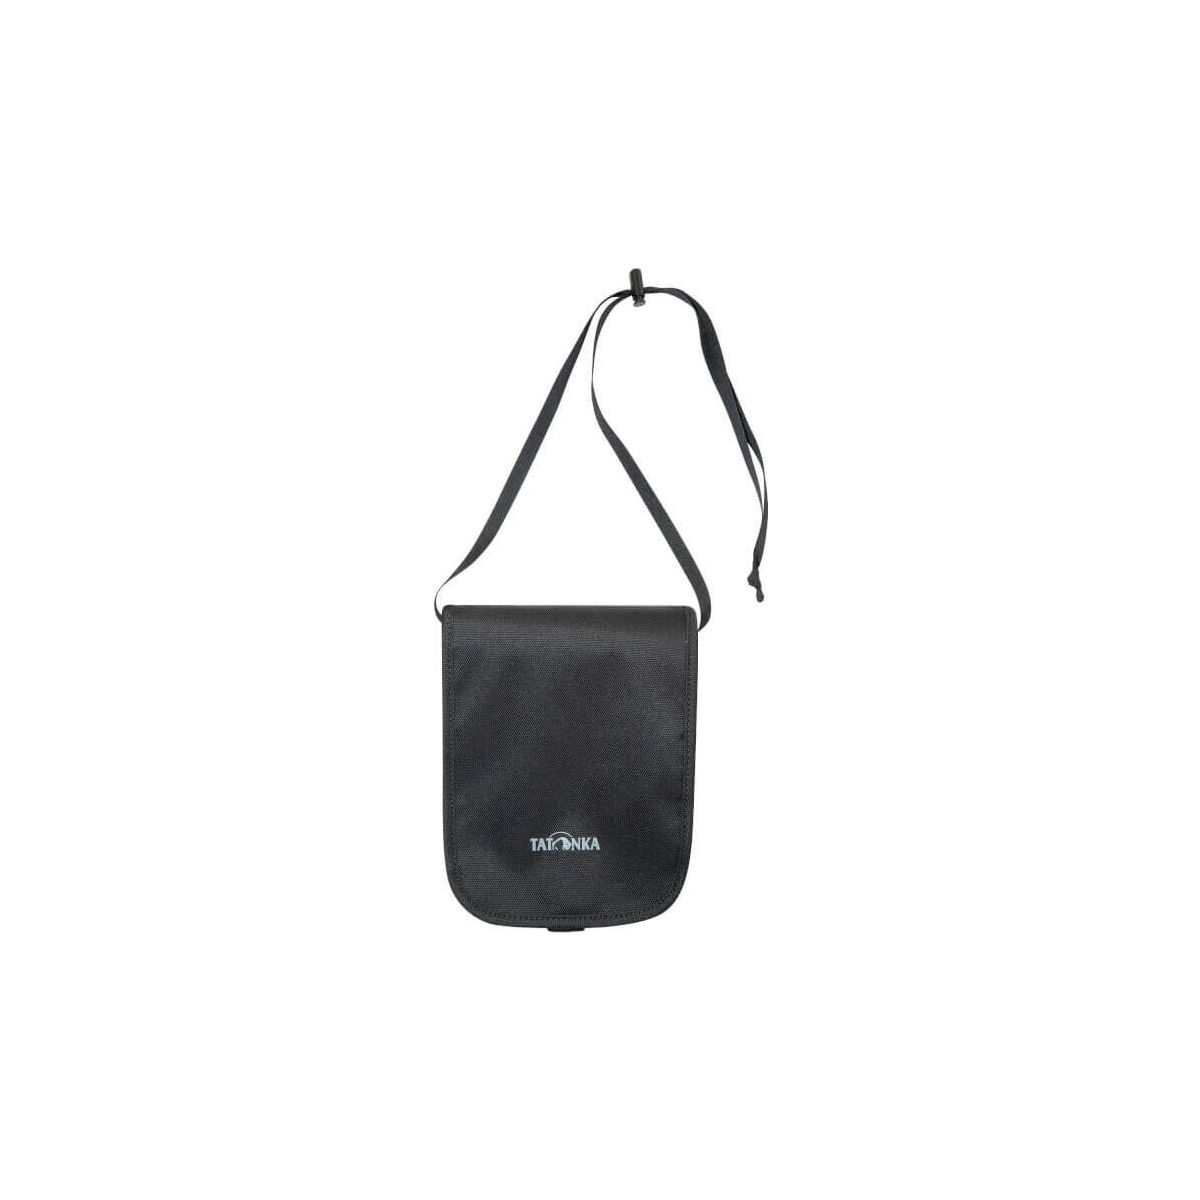
Tatonka Hang Loose Rfid Block black (040) 3171-040Der Tatonka Hang Loose RFID Block ist der ideale Begleiter für Reisen und den Alltag. Dieser praktische Brustbeutel bietet umfassenden Schutz für Ihre sensiblen Daten dank des integrierten RFID-Blockers aus CRYPTALLOY®-Material. Die TÜV-geprüfte Folie schützt alle gängigen Frequenzbereiche und verhindert so das ungewollte Auslesen von RFID-Chips auf Kreditkarten und Ausweisen. Der Hang Loose ist vielseitig einsetzbar und kann sowohl als Portemonnaie, über der Schulter oder am Gürtel getragen werden. Mit seinem durchdachten Design bietet der Brustbeutel zahlreiche Fächer für eine organisierte Aufbewahrung: zwei Kreditkartenfächer, ein Sichtfensterfach in Reisepassgröße, ein Münzgeldfach sowie ein Geldscheinfach mit Reißverschluss. Zusätzlich sorgen ein Sicherheitsfach und ein großes Reißverschlussfach für extra Stauraum. Der längenverstellbare Tragegurt und die duale Hüftgurt-/Gurtfixierung bieten flexible Tragemöglichkeiten. Dank der PFC/PFAS-freien Imprägnierung ist der Hang Loose zudem wasserabweisend und trotzt unterschiedlichen Wetterbedingungen zuverlässig. Produktdetails Optimal für: Reisen Alltag Abmessungen: Länge: 20cm Breite: 14cm Höhe: 2cm Gewicht: 95g Features: Wasserdicht 1 längenverstellbarer Tragegurt 1 Münzgeldfach mit Reißverschluss 1 Geldscheinfach mit Reißverschluss 1 Klarsichtfach in Reisepassgröße 1 Sicherheitsfach mit Reißverschluss 1 großes Reißverschlussfach 2 Stiftefächer 1 Duale Hüftgurt-/Gurtfixierung Höchster RFID-Ausleseschutz mit TÜV-geprüftem RFID-Blocking-Material CRYPTALLOY® Abschirmung aller Frequenzen und für alle Karten geeignet Verwendung von recycelten Materialien PFC/PFAS-freie Imprägnierung 2 Kreditkartenfächer Materialien: Außenmaterial primär: Textreme 6.6 Recycled Außenmaterial sekundär: CRYPTALLOY® Eigenschaften: wasserdicht24,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Mayr, Bernadette: Treppen Stufen WegeTreppen Stufen Wege , Patchwork in freier Schneidetechnik , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20241217, Autoren: Mayr, Bernadette, Fotograph: Münch, Sabine, Edition: NED, Seitenzahl/Blattzahl: 192, Keyword: Handarbeit; Patchwork; Quilts; Stufen; Treppen; Wege; freie Schneidetechnik, Fachschema: Nähen - Schneider - Schnitt (Schnittmuster), Fachkategorie: Herstellung von Quilts, Patchwork und Applikationen~Nähen~Stricken und Häkeln, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 15, Gewicht: 620, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ren HangRen Hang , Ren Hang, der sich am 23. Februar 2017 mit nur 29 Jahren das Leben nahm, war ein ganz untypischer Rebell, zurückhaltend, scheu und zeitlebens von Depressionen geplagt. In seiner Heimat Peking war der Fotograf den Behörden ein stetes Ärgernis, zu sehr verletzten seine mit Geschlechteridentitäten spielenden Bilder die moralischen und sozialen Tabus in China. Er selbst sagte: "Ich sehe mein Werk nicht wirklich als Tabubruch, weil ich nicht so sehr in kulturellen oder politischen Zusammenhängen denke. Ich verschiebe Grenzen nicht absichtlich, ich mache nur meine Arbeit." Hang fotografierte seine Modelle - Freunde und in seinen letzten Lebensjahren auch zunehmend Fans - zumeist nackt und in oft surreal anmutenden Arrangements, häufig im Freien, hoch in Baumkronen oder auf den schwindelerregenden Dächern von Peking, gestapelt wie Bauklötze, die Köpfe in Kraken gewickelt, mit Telefonleitungen und Blumen, die aus Körperöffnungen sprießen, mit lustvollen Erektionen, verblüffenden Accessoires, mal ausgelassen verspiel, mal traumverloren melancholisch - was auch immer ihm gerade in den Sinn kam. In einem Interview fragte ihn 2013 die Zeitschrift VICE : "[E]s gibt da eine Menge Schwänze ... magst du einfach Schwänze?" Ren antwortete: " Es sind nicht nur Schwänze, an denen ich interessiert bin, ich bilde jedes Organ gerne auf frische, lebendige und emotionale Weise ab ." Über die Social Media hatte Ren Hang sich schnell eine immense internationale Popularität erworben, und seine Fans besuchen noch immer eifrig seine Website und seine Accounts bei Facebook, Instagram und flickr. Seine Fotos waren in seiner kurzen sechsjährigen Karriere Gegenstand von über 20 Einzel- und 70 Gruppenausstellungen rund um den Globus, u.a. in Tokio, Athen, Paris, New York, Kopenhagen, Frankfurt, Wien und, ja, sogar Peking. Im Eigenverlag veröffentlichte er in Kleinstauflagen sechzehn Monografien , heute allesamt von Sammlern heiß begehrt. TASCHENs Ren Hang ist die erste internationale Kollektion seiner Arbeiten und umspannt seine gesamte viel zu kurze Karriere mit vielen nie zuvor gesehenen Fotos. Wir finden Trost in der Erinnerung an Rens Freude, als er das Buch erstmals in der Hand hielt. , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20161110, Produktform: Leinen, Beilage: Hardcover, Fotograph: Hang, Ren, Redaktion: Hanson, Dian, Seitenzahl/Blattzahl: 312, Keyword: Hang; Chinese; Nackte; Freunde; Zensur; Verboten; Queer; freiwillig; analog; Selbstmord, Fachschema: Akt (künstlerisch) / Fotobände~Erotik / Fotobände~Mensch / Fotobände (Akt)~Fotograf - Fotografin, Fachkategorie: einzelne Fotografen, Interesse Alter: enthält sexuell anstößiges oder gewaltverherrlichendes Material, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 307, Breite: 236, Höhe: 32, Gewicht: 2008, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie viel Beton unter Blockstufe?
Die Menge an Beton, die unter einer Blockstufe benötigt wird, hängt von verschiedenen Faktoren ab, wie z.B. der Größe und dem Gewicht der Blockstufe, der Art des Untergrunds und den örtlichen Baubestimmungen. In der Regel wird empfohlen, eine Betonschicht von mindestens 10-15 cm unter der Blockstufe zu gießen, um eine stabile und dauerhafte Basis zu schaffen. Es ist wichtig, den Beton gleichmäßig zu verteilen und gut zu verdichten, um Setzungen und Risse zu vermeiden. Es wird empfohlen, sich vor dem Bau mit einem Bauingenieur oder einem Fachmann abzustimmen, um die genaue Menge an Beton zu bestimmen, die unter der Blockstufe benötigt wird. **
-
Was wiegt eine Beton Blockstufe?
Eine Beton Blockstufe wiegt in der Regel zwischen 20 und 30 Kilogramm, abhängig von ihrer Größe und Dicke. Es ist wichtig, das Gewicht einer Beton Blockstufe zu kennen, um sicherzustellen, dass sie sicher transportiert und installiert werden kann. Zusätzlich sollte man beim Transport und der Installation darauf achten, dass die Stufe nicht beschädigt wird und keine Verletzungsgefahr besteht. Es empfiehlt sich, beim Heben und Tragen der Beton Blockstufe geeignete Hilfsmittel wie Hebekissen oder Gurte zu verwenden, um Rückenverletzungen zu vermeiden. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **


Warum haben die meisten Treppen 13 Stufen?
Die meisten Treppen haben nicht zwangsläufig 13 Stufen. Die Anzahl der Stufen kann je nach Bauvorschriften, Raumgröße und individuellen Gestaltungswünschen variieren. Es gibt jedoch den Aberglauben, dass die Zahl 13 Unglück bringt, weshalb manche Gebäude auf die Verwendung dieser Zahl bei der Stufenanzahl verzichten. **
Was kostet eine Mauer aus Beton?
Eine Mauer aus Beton kann je nach Größe, Höhe und Komplexität der Konstruktion stark variieren. Der Preis hängt auch von der Qualität des Betons, der Ausführung und den Arbeitskosten ab. Es ist ratsam, sich von einem Fachmann beraten zu lassen, um eine genaue Kostenschätzung zu erhalten. Faktoren wie Bodenbeschaffenheit, Standort und eventuelle Genehmigungen können ebenfalls den Preis beeinflussen. Es ist wichtig, verschiedene Angebote einzuholen, um den besten Preis für Ihre individuelle Situation zu erhalten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LED Außen Stufen Lampe Wand Leuchte grau Garten Treppen Beleuchtung 8632GYBeschreibung Machen Sie das Beste aus Ihrem Garten oder weiteren Außenbereichen, indem Sie mit dieser Wandleuchte für mehr Helligkeit sorgen. Das dunkelgraue Design ist minimal und passt in jede Gartenumgebung. Das Licht sitzt im oberen Teil des Gehäuses und ist nach unten gerichtet. LEDs verbrauchen bis zu 85% weniger Energie und halten bis zu 20-mal länger als Glühlampen. Dieser Artikel entspricht IP65 und ist vollständig vor Staub und Spritzwasser aus allen Richtungen geschützt. Details Leuchte • Lampentyp: Außenlampe • Material: Kunststoff • Farbe: dunkelgrau, weiß • Schutzart: IP65 • Länge x Breite x Höhe in cm: 23 x 38 x 8 • Fassung: 1x LED • Leuchtmittel enthalten: Ja • Leuchtmittel: 1x 1,7 Watt • Lichtstrom : 1x 65 Lumen • Lichtfarbe: neutralweiß • Stromversorgung: 230V, 50Hz Details Leuchtmittel • Sockel: LED • Lichtstrom: 65lm(Lumen) • Energieverbrauch: 1,7 kWh/1000h • Farbtemperatur: 4000K (Kelvin) • Nennleistungsaufnahme: 1,7W (Watt) • Nennlebensdauer: ca. 20000h (Stunden) • Schaltzyklen: ca.15000x • Dimmbar: nein • Quecksilbergehalt: 0mg (Milligramm) • Anlaufzeit bis 60%: 1s (Sekunden) Material: Kunststoff Farbe: dunkelgrau, weiß LED fest verbaut strahlwassergeschütz LxBxH: 23 x 38 x 8 cm58,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tatonka Hang Loose Rfid Block black (040) 3171-040Der Tatonka Hang Loose RFID Block ist der ideale Begleiter für Reisen und den Alltag. Dieser praktische Brustbeutel bietet umfassenden Schutz für Ihre sensiblen Daten dank des integrierten RFID-Blockers aus CRYPTALLOY®-Material. Die TÜV-geprüfte Folie schützt alle gängigen Frequenzbereiche und verhindert so das ungewollte Auslesen von RFID-Chips auf Kreditkarten und Ausweisen. Der Hang Loose ist vielseitig einsetzbar und kann sowohl als Portemonnaie, über der Schulter oder am Gürtel getragen werden. Mit seinem durchdachten Design bietet der Brustbeutel zahlreiche Fächer für eine organisierte Aufbewahrung: zwei Kreditkartenfächer, ein Sichtfensterfach in Reisepassgröße, ein Münzgeldfach sowie ein Geldscheinfach mit Reißverschluss. Zusätzlich sorgen ein Sicherheitsfach und ein großes Reißverschlussfach für extra Stauraum. Der längenverstellbare Tragegurt und die duale Hüftgurt-/Gurtfixierung bieten flexible Tragemöglichkeiten. Dank der PFC/PFAS-freien Imprägnierung ist der Hang Loose zudem wasserabweisend und trotzt unterschiedlichen Wetterbedingungen zuverlässig. Produktdetails Optimal für: Reisen Alltag Abmessungen: Länge: 20cm Breite: 14cm Höhe: 2cm Gewicht: 95g Features: Wasserdicht 1 längenverstellbarer Tragegurt 1 Münzgeldfach mit Reißverschluss 1 Geldscheinfach mit Reißverschluss 1 Klarsichtfach in Reisepassgröße 1 Sicherheitsfach mit Reißverschluss 1 großes Reißverschlussfach 2 Stiftefächer 1 Duale Hüftgurt-/Gurtfixierung Höchster RFID-Ausleseschutz mit TÜV-geprüftem RFID-Blocking-Material CRYPTALLOY® Abschirmung aller Frequenzen und für alle Karten geeignet Verwendung von recycelten Materialien PFC/PFAS-freie Imprägnierung 2 Kreditkartenfächer Materialien: Außenmaterial primär: Textreme 6.6 Recycled Außenmaterial sekundär: CRYPTALLOY® Eigenschaften: wasserdicht24,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Mayr, Bernadette: Treppen Stufen WegeTreppen Stufen Wege , Patchwork in freier Schneidetechnik , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20241217, Autoren: Mayr, Bernadette, Fotograph: Münch, Sabine, Edition: NED, Seitenzahl/Blattzahl: 192, Keyword: Handarbeit; Patchwork; Quilts; Stufen; Treppen; Wege; freie Schneidetechnik, Fachschema: Nähen - Schneider - Schnitt (Schnittmuster), Fachkategorie: Herstellung von Quilts, Patchwork und Applikationen~Nähen~Stricken und Häkeln, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 15, Gewicht: 620, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie viel Beton unter Blockstufe?
Die Menge an Beton, die unter einer Blockstufe benötigt wird, hängt von verschiedenen Faktoren ab, wie z.B. der Größe und dem Gewicht der Blockstufe, der Art des Untergrunds und den örtlichen Baubestimmungen. In der Regel wird empfohlen, eine Betonschicht von mindestens 10-15 cm unter der Blockstufe zu gießen, um eine stabile und dauerhafte Basis zu schaffen. Es ist wichtig, den Beton gleichmäßig zu verteilen und gut zu verdichten, um Setzungen und Risse zu vermeiden. Es wird empfohlen, sich vor dem Bau mit einem Bauingenieur oder einem Fachmann abzustimmen, um die genaue Menge an Beton zu bestimmen, die unter der Blockstufe benötigt wird. **
Ähnliche Suchbegriffe für Botnet
-
Ren HangRen Hang , Ren Hang, der sich am 23. Februar 2017 mit nur 29 Jahren das Leben nahm, war ein ganz untypischer Rebell, zurückhaltend, scheu und zeitlebens von Depressionen geplagt. In seiner Heimat Peking war der Fotograf den Behörden ein stetes Ärgernis, zu sehr verletzten seine mit Geschlechteridentitäten spielenden Bilder die moralischen und sozialen Tabus in China. Er selbst sagte: "Ich sehe mein Werk nicht wirklich als Tabubruch, weil ich nicht so sehr in kulturellen oder politischen Zusammenhängen denke. Ich verschiebe Grenzen nicht absichtlich, ich mache nur meine Arbeit." Hang fotografierte seine Modelle - Freunde und in seinen letzten Lebensjahren auch zunehmend Fans - zumeist nackt und in oft surreal anmutenden Arrangements, häufig im Freien, hoch in Baumkronen oder auf den schwindelerregenden Dächern von Peking, gestapelt wie Bauklötze, die Köpfe in Kraken gewickelt, mit Telefonleitungen und Blumen, die aus Körperöffnungen sprießen, mit lustvollen Erektionen, verblüffenden Accessoires, mal ausgelassen verspiel, mal traumverloren melancholisch - was auch immer ihm gerade in den Sinn kam. In einem Interview fragte ihn 2013 die Zeitschrift VICE : "[E]s gibt da eine Menge Schwänze ... magst du einfach Schwänze?" Ren antwortete: " Es sind nicht nur Schwänze, an denen ich interessiert bin, ich bilde jedes Organ gerne auf frische, lebendige und emotionale Weise ab ." Über die Social Media hatte Ren Hang sich schnell eine immense internationale Popularität erworben, und seine Fans besuchen noch immer eifrig seine Website und seine Accounts bei Facebook, Instagram und flickr. Seine Fotos waren in seiner kurzen sechsjährigen Karriere Gegenstand von über 20 Einzel- und 70 Gruppenausstellungen rund um den Globus, u.a. in Tokio, Athen, Paris, New York, Kopenhagen, Frankfurt, Wien und, ja, sogar Peking. Im Eigenverlag veröffentlichte er in Kleinstauflagen sechzehn Monografien , heute allesamt von Sammlern heiß begehrt. TASCHENs Ren Hang ist die erste internationale Kollektion seiner Arbeiten und umspannt seine gesamte viel zu kurze Karriere mit vielen nie zuvor gesehenen Fotos. Wir finden Trost in der Erinnerung an Rens Freude, als er das Buch erstmals in der Hand hielt. , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20161110, Produktform: Leinen, Beilage: Hardcover, Fotograph: Hang, Ren, Redaktion: Hanson, Dian, Seitenzahl/Blattzahl: 312, Keyword: Hang; Chinese; Nackte; Freunde; Zensur; Verboten; Queer; freiwillig; analog; Selbstmord, Fachschema: Akt (künstlerisch) / Fotobände~Erotik / Fotobände~Mensch / Fotobände (Akt)~Fotograf - Fotografin, Fachkategorie: einzelne Fotografen, Interesse Alter: enthält sexuell anstößiges oder gewaltverherrlichendes Material, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 307, Breite: 236, Höhe: 32, Gewicht: 2008, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was wiegt eine Beton Blockstufe?
Eine Beton Blockstufe wiegt in der Regel zwischen 20 und 30 Kilogramm, abhängig von ihrer Größe und Dicke. Es ist wichtig, das Gewicht einer Beton Blockstufe zu kennen, um sicherzustellen, dass sie sicher transportiert und installiert werden kann. Zusätzlich sollte man beim Transport und der Installation darauf achten, dass die Stufe nicht beschädigt wird und keine Verletzungsgefahr besteht. Es empfiehlt sich, beim Heben und Tragen der Beton Blockstufe geeignete Hilfsmittel wie Hebekissen oder Gurte zu verwenden, um Rückenverletzungen zu vermeiden. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Warum haben die meisten Treppen 13 Stufen?
Die meisten Treppen haben nicht zwangsläufig 13 Stufen. Die Anzahl der Stufen kann je nach Bauvorschriften, Raumgröße und individuellen Gestaltungswünschen variieren. Es gibt jedoch den Aberglauben, dass die Zahl 13 Unglück bringt, weshalb manche Gebäude auf die Verwendung dieser Zahl bei der Stufenanzahl verzichten. **
-
Was kostet eine Mauer aus Beton?
Eine Mauer aus Beton kann je nach Größe, Höhe und Komplexität der Konstruktion stark variieren. Der Preis hängt auch von der Qualität des Betons, der Ausführung und den Arbeitskosten ab. Es ist ratsam, sich von einem Fachmann beraten zu lassen, um eine genaue Kostenschätzung zu erhalten. Faktoren wie Bodenbeschaffenheit, Standort und eventuelle Genehmigungen können ebenfalls den Preis beeinflussen. Es ist wichtig, verschiedene Angebote einzuholen, um den besten Preis für Ihre individuelle Situation zu erhalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.